AMDAL Perusahaan: Kewajiban yang Harus Dipahami Tim
amdal perusahaan perlu dipahami sejak tahap ketika perusahaan masih dapat mengubah keputusan tanpa biaya koreksi yang besar.
Topik ini membahas pembagian tanggung jawab legal-HSE dari penyusunan sampai implementasi komitmen. Fokusnya adalah kebutuhan pemilik usaha, manajer HSE, pengelola pabrik atau industri, serta investor yang harus menghubungkan keputusan lingkungan dengan desain, anggaran, jadwal, dan operasi. Pembahasan tidak menggunakan angka proyek fiktif atau janji hasil. Jika contoh digunakan, contoh tersebut dinyatakan sebagai simulasi atau contoh skenario agar tidak dibaca sebagai pengalaman proyek IzinHijau.
Dari sisi keputusan, pembaca perlu menilai governance perusahaan agar kewajiban AMDAL tidak berhenti pada dokumen. Karena itu, setiap seksi menghubungkan data yang harus tersedia, pihak yang bertanggung jawab, risiko jika informasi terlambat, serta quality gate yang sebaiknya dilalui. Pendekatan ini membuat amdal perusahaan lebih berguna sebagai alat manajemen, bukan sekadar kata kunci kepatuhan.
PP Nomor 22 Tahun 2021 mengatur penyelenggaraan perlindungan dan pengelolaan lingkungan hidup, termasuk Persetujuan Lingkungan. Permen LHK Nomor 4 Tahun 2021 memuat daftar usaha dan/atau kegiatan yang wajib AMDAL, UKL-UPL, atau SPPL dan pada JDIH BPK masih berstatus berlaku. Sejak 5 Juni 2025, PP Nomor 28 Tahun 2025 berlaku untuk penyelenggaraan perizinan berusaha berbasis risiko dan mencabut PP Nomor 5 Tahun 2021. Karena penerapan bergantung pada jenis, skala, lokasi, serta kewenangan, perusahaan perlu memeriksa sumber resmi sebelum mengambil keputusan final. Untuk topik AMDAL Perusahaan, catatan regulasi ini dipakai hanya sepanjang relevan dengan keputusan pembaca.
AMDAL Perusahaan Bukan Hanya Tanggung Jawab Tim HSE
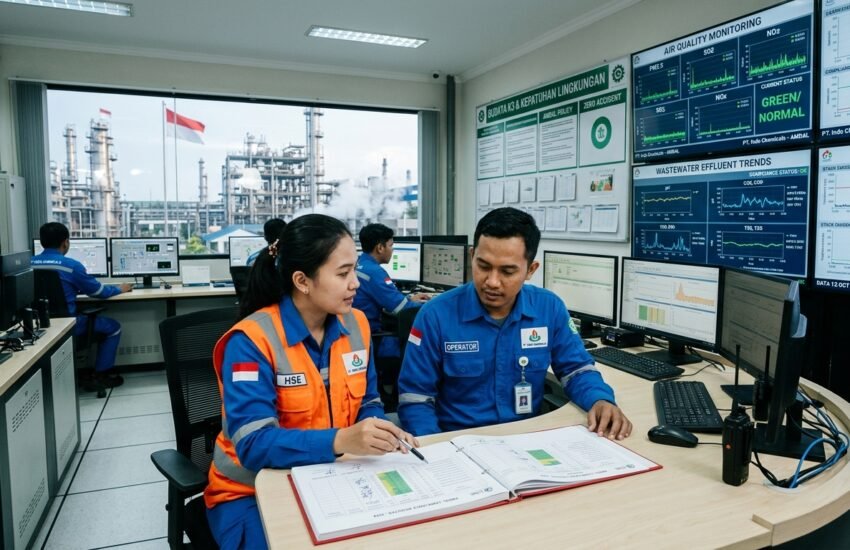
Dengan demikian, amdal perusahaan bukan hanya tanggung jawab tim hse perlu dilihat melalui tata kelola internal. Dalam konteks pembagian tanggung jawab legal-HSE dari penyusunan sampai implementasi komitmen, perhatian utama berada pada peran legal, peran engineering, dan peran operasi. Ketiga unsur tersebut sebaiknya diperiksa sebagai satu rangkaian. Jika data pertama berubah, asumsi pada tahap berikutnya dapat ikut berubah. Perusahaan perlu memberi status pada setiap input: final, sementara, atau masih menunggu keputusan. Status sederhana ini membantu tim menghindari kesan seolah semua data sudah pasti.
Oleh sebab itu, peran legal perlu mempunyai sumber yang dapat ditelusuri. Sumber tersebut dapat berupa gambar desain, legal document, hasil survei, data operasi, kontrak, atau catatan keputusan. Tim sebaiknya mencatat pemilik data dan tanggal pembaruan terakhir. Untuk amdal perusahaan, praktik ini penting karena satu angka sering muncul pada beberapa dokumen. Ketika nilai berubah, document controller dapat mengetahui bagian mana yang harus ditinjau ulang. Dengan demikian, revisi tidak berubah menjadi pencarian manual yang rawan luput.
Meskipun demikian, fokus pada peran engineering menuntut pemeriksaan silang. Informasi sebaiknya tidak diterima hanya karena sudah tertulis dalam spreadsheet atau proposal. Cocokkan dengan site plan, uraian proses, kondisi lapangan, atau data pendukung lain. Bila terjadi ketidaksesuaian, tulis sebagai open item dan tentukan batas waktu penyelesaian. Pendekatan ini sangat penting pada pembagian peran, sebab keputusan yang tampak murah atau cepat dapat berubah setelah asumsi awal ternyata tidak berlaku.
Dalam konteks proyek, peran operasi biasanya menjadi area koordinasi lintas fungsi. Tim lingkungan tidak selalu mengendalikan data engineering, legal, procurement, finance, atau operasi. Oleh sebab itu, kebutuhan data harus diterjemahkan menjadi daftar tindakan yang mempunyai PIC. Untuk pekerjaan yang melibatkan vendor, daftar tersebut juga perlu memisahkan input perusahaan dan deliverable konsultan. Pembagian ini mencegah pekerjaan berhenti karena kedua pihak sama-sama menganggap data tertentu akan disediakan pihak lain. Pada bahasan AMDAL Perusahaan, pembagian tanggung jawab tersebut harus terlihat sejak kickoff.
Sementara itu, peran procurement perlu diperlakukan sebagai decision point. Tim harus menjawab apa yang terjadi jika kondisi aktual berbeda dari asumsi. Jawaban dapat berupa survei tambahan, perubahan desain, revisi scope, atau penyesuaian jadwal. Inilah inti kontrol perubahan. Risiko tidak selalu dapat dihilangkan, tetapi dapat dibuat terlihat sebelum berubah menjadi biaya atau keterlambatan. Pada proyek B2B, visibilitas risiko memberi manajemen kesempatan memilih tindakan berdasarkan konsekuensi yang jelas.
Pada tahap berikutnya, peran manajemen harus menghasilkan bukti kerja. Bukti tersebut tidak harus rumit, tetapi harus cukup untuk menjelaskan keputusan. Bentuknya dapat berupa memo screening, daftar data, foto lapangan, peta, hasil pengujian, perhitungan, matriks tanggapan, atau notulen rapat. Untuk amdal perusahaan, bukti lebih bernilai daripada narasi panjang yang tidak menunjukkan sumber. Hal ini juga mendukung evidence kepatuhan ketika dokumen harus direview oleh pihak lain.
Checklist praktis pada tahap ini:
- Peran legal: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Peran engineering: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Peran operasi: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Peran procurement: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Peran manajemen: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
Oleh karena itu, quality gate untuk seksi ini dapat dibuat sederhana. Pertama, pastikan sumber data dikenal. Kedua, pastikan informasi konsisten dengan gambar atau kondisi lapangan. Ketiga, pastikan keputusan terbuka mempunyai pemilik. Keempat, pastikan perubahan dicatat. Kelima, pastikan bukti dapat ditemukan kembali. Lima kontrol tersebut membantu menjaga amdal perusahaan tetap operasional dan mencegah masalah yang sebenarnya berasal dari tata kelola data, bukan dari kompleksitas regulasi.
Kewajiban Pra-Proyek: Penapisan, Data, dan Persetujuan Lingkungan
Di sisi lain, kewajiban pra-proyek: penapisan, data, dan persetujuan lingkungan perlu dilihat melalui tata kelola internal. Dalam konteks pembagian tanggung jawab legal-HSE dari penyusunan sampai implementasi komitmen, perhatian utama berada pada screening, desain basis, dan data baseline. Ketiga unsur tersebut sebaiknya diperiksa sebagai satu rangkaian. Jika data pertama berubah, asumsi pada tahap berikutnya dapat ikut berubah. Perusahaan perlu memberi status pada setiap input: final, sementara, atau masih menunggu keputusan. Status sederhana ini membantu tim menghindari kesan seolah semua data sudah pasti.
Akibatnya, screening perlu mempunyai sumber yang dapat ditelusuri. Sumber tersebut dapat berupa gambar desain, legal document, hasil survei, data operasi, kontrak, atau catatan keputusan. Tim sebaiknya mencatat pemilik data dan tanggal pembaruan terakhir. Untuk amdal perusahaan, praktik ini penting karena satu angka sering muncul pada beberapa dokumen. Ketika nilai berubah, document controller dapat mengetahui bagian mana yang harus ditinjau ulang. Dengan demikian, revisi tidak berubah menjadi pencarian manual yang rawan luput.
Pada praktiknya, fokus pada desain basis menuntut pemeriksaan silang. Informasi sebaiknya tidak diterima hanya karena sudah tertulis dalam spreadsheet atau proposal. Cocokkan dengan site plan, uraian proses, kondisi lapangan, atau data pendukung lain. Bila terjadi ketidaksesuaian, tulis sebagai open item dan tentukan batas waktu penyelesaian. Pendekatan ini sangat penting pada pembagian peran, sebab keputusan yang tampak murah atau cepat dapat berubah setelah asumsi awal ternyata tidak berlaku.
Secara teknis, data baseline biasanya menjadi area koordinasi lintas fungsi. Tim lingkungan tidak selalu mengendalikan data engineering, legal, procurement, finance, atau operasi. Oleh sebab itu, kebutuhan data harus diterjemahkan menjadi daftar tindakan yang mempunyai PIC. Untuk pekerjaan yang melibatkan vendor, daftar tersebut juga perlu memisahkan input perusahaan dan deliverable konsultan. Pembagian ini mencegah pekerjaan berhenti karena kedua pihak sama-sama menganggap data tertentu akan disediakan pihak lain. Pada bahasan AMDAL Perusahaan, pembagian tanggung jawab tersebut harus terlihat sejak kickoff.
Sebaliknya, dokumen kajian perlu diperlakukan sebagai decision point. Tim harus menjawab apa yang terjadi jika kondisi aktual berbeda dari asumsi. Jawaban dapat berupa survei tambahan, perubahan desain, revisi scope, atau penyesuaian jadwal. Inilah inti kontrol perubahan. Risiko tidak selalu dapat dihilangkan, tetapi dapat dibuat terlihat sebelum berubah menjadi biaya atau keterlambatan. Pada proyek B2B, visibilitas risiko memberi manajemen kesempatan memilih tindakan berdasarkan konsekuensi yang jelas.
Selain itu, approval path harus menghasilkan bukti kerja. Bukti tersebut tidak harus rumit, tetapi harus cukup untuk menjelaskan keputusan. Bentuknya dapat berupa memo screening, daftar data, foto lapangan, peta, hasil pengujian, perhitungan, matriks tanggapan, atau notulen rapat. Untuk amdal perusahaan, bukti lebih bernilai daripada narasi panjang yang tidak menunjukkan sumber. Hal ini juga mendukung evidence kepatuhan ketika dokumen harus direview oleh pihak lain.
Checklist praktis pada tahap ini:
- Screening: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Desain basis: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Data baseline: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Dokumen kajian: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Approval path: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
Namun, quality gate untuk seksi ini dapat dibuat sederhana. Pertama, pastikan sumber data dikenal. Kedua, pastikan informasi konsisten dengan gambar atau kondisi lapangan. Ketiga, pastikan keputusan terbuka mempunyai pemilik. Keempat, pastikan perubahan dicatat. Kelima, pastikan bukti dapat ditemukan kembali. Lima kontrol tersebut membantu menjaga amdal perusahaan tetap operasional dan mencegah masalah yang sebenarnya berasal dari tata kelola data, bukan dari kompleksitas regulasi.
Kewajiban Setelah Dokumen Disetujui: Ubah Komitmen Menjadi Kontrol Operasi
Oleh sebab itu, kewajiban setelah dokumen disetujui: ubah komitmen menjadi kontrol operasi perlu dilihat melalui tata kelola internal. Dalam konteks pembagian tanggung jawab legal-HSE dari penyusunan sampai implementasi komitmen, perhatian utama berada pada register komitmen, SOP, dan monitoring. Ketiga unsur tersebut sebaiknya diperiksa sebagai satu rangkaian. Jika data pertama berubah, asumsi pada tahap berikutnya dapat ikut berubah. Perusahaan perlu memberi status pada setiap input: final, sementara, atau masih menunggu keputusan. Status sederhana ini membantu tim menghindari kesan seolah semua data sudah pasti.
Meskipun demikian, register komitmen perlu mempunyai sumber yang dapat ditelusuri. Sumber tersebut dapat berupa gambar desain, legal document, hasil survei, data operasi, kontrak, atau catatan keputusan. Tim sebaiknya mencatat pemilik data dan tanggal pembaruan terakhir. Untuk amdal perusahaan, praktik ini penting karena satu angka sering muncul pada beberapa dokumen. Ketika nilai berubah, document controller dapat mengetahui bagian mana yang harus ditinjau ulang. Dengan demikian, revisi tidak berubah menjadi pencarian manual yang rawan luput.
Dalam konteks proyek, fokus pada SOP menuntut pemeriksaan silang. Informasi sebaiknya tidak diterima hanya karena sudah tertulis dalam spreadsheet atau proposal. Cocokkan dengan site plan, uraian proses, kondisi lapangan, atau data pendukung lain. Bila terjadi ketidaksesuaian, tulis sebagai open item dan tentukan batas waktu penyelesaian. Pendekatan ini sangat penting pada pembagian peran, sebab keputusan yang tampak murah atau cepat dapat berubah setelah asumsi awal ternyata tidak berlaku.
Sementara itu, monitoring biasanya menjadi area koordinasi lintas fungsi. Tim lingkungan tidak selalu mengendalikan data engineering, legal, procurement, finance, atau operasi. Oleh sebab itu, kebutuhan data harus diterjemahkan menjadi daftar tindakan yang mempunyai PIC. Untuk pekerjaan yang melibatkan vendor, daftar tersebut juga perlu memisahkan input perusahaan dan deliverable konsultan. Pembagian ini mencegah pekerjaan berhenti karena kedua pihak sama-sama menganggap data tertentu akan disediakan pihak lain. Pada bahasan AMDAL Perusahaan, pembagian tanggung jawab tersebut harus terlihat sejak kickoff.
Pada tahap berikutnya, pelaporan perlu diperlakukan sebagai decision point. Tim harus menjawab apa yang terjadi jika kondisi aktual berbeda dari asumsi. Jawaban dapat berupa survei tambahan, perubahan desain, revisi scope, atau penyesuaian jadwal. Inilah inti kontrol perubahan. Risiko tidak selalu dapat dihilangkan, tetapi dapat dibuat terlihat sebelum berubah menjadi biaya atau keterlambatan. Pada proyek B2B, visibilitas risiko memberi manajemen kesempatan memilih tindakan berdasarkan konsekuensi yang jelas.
Oleh karena itu, evidence retention harus menghasilkan bukti kerja. Bukti tersebut tidak harus rumit, tetapi harus cukup untuk menjelaskan keputusan. Bentuknya dapat berupa memo screening, daftar data, foto lapangan, peta, hasil pengujian, perhitungan, matriks tanggapan, atau notulen rapat. Untuk amdal perusahaan, bukti lebih bernilai daripada narasi panjang yang tidak menunjukkan sumber. Hal ini juga mendukung evidence kepatuhan ketika dokumen harus direview oleh pihak lain.
Checklist praktis pada tahap ini:
- Register komitmen: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Sop: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Monitoring: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Pelaporan: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Evidence retention: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
Lebih lanjut, quality gate untuk seksi ini dapat dibuat sederhana. Pertama, pastikan sumber data dikenal. Kedua, pastikan informasi konsisten dengan gambar atau kondisi lapangan. Ketiga, pastikan keputusan terbuka mempunyai pemilik. Keempat, pastikan perubahan dicatat. Kelima, pastikan bukti dapat ditemukan kembali. Lima kontrol tersebut membantu menjaga amdal perusahaan tetap operasional dan mencegah masalah yang sebenarnya berasal dari tata kelola data, bukan dari kompleksitas regulasi.
Tabel Kontrol AMDAL Perusahaan
| Decision point | Input yang dibutuhkan | Output keputusan | Pemilik tindak lanjut |
|---|---|---|---|
| AMDAL Perusahaan Bukan Hanya Tanggung Jawab | Peran legal | Peran operasi | Peran manajemen |
| Kewajiban Pra-Proyek | Screening | Data baseline | Approval path |
| Kewajiban Setelah Dokumen Disetujui | Register komitmen | Monitoring | Evidence retention |
| Change Management saat Kapasitas, Proses, at | Management of change | Legal screening | Komunikasi internal |
| Red Flags Governance yang Membuat Kepatuhan | Dokumen hanya disimpan legal | Kontraktor tidak diberi persyaratan | Temuan tidak ditutup |
Change Management saat Kapasitas, Proses, atau Layout Berubah
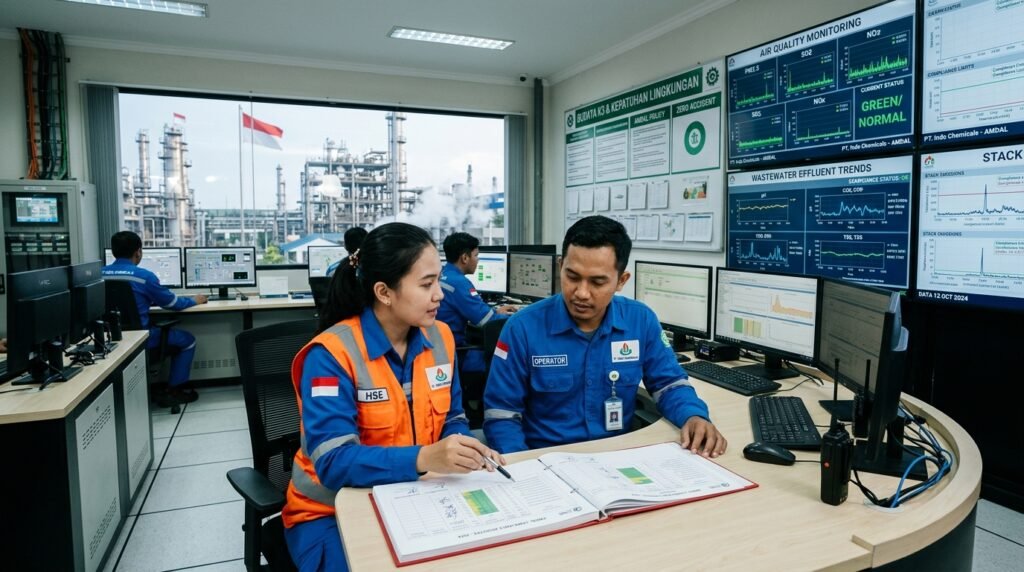
Akibatnya, change management saat kapasitas, proses, atau layout berubah perlu dilihat melalui tata kelola internal. Dalam konteks pembagian tanggung jawab legal-HSE dari penyusunan sampai implementasi komitmen, perhatian utama berada pada management of change, review dampak, dan legal screening. Ketiga unsur tersebut sebaiknya diperiksa sebagai satu rangkaian. Jika data pertama berubah, asumsi pada tahap berikutnya dapat ikut berubah. Perusahaan perlu memberi status pada setiap input: final, sementara, atau masih menunggu keputusan. Status sederhana ini membantu tim menghindari kesan seolah semua data sudah pasti.
Pada praktiknya, management of change perlu mempunyai sumber yang dapat ditelusuri. Sumber tersebut dapat berupa gambar desain, legal document, hasil survei, data operasi, kontrak, atau catatan keputusan. Tim sebaiknya mencatat pemilik data dan tanggal pembaruan terakhir. Untuk amdal perusahaan, praktik ini penting karena satu angka sering muncul pada beberapa dokumen. Ketika nilai berubah, document controller dapat mengetahui bagian mana yang harus ditinjau ulang. Dengan demikian, revisi tidak berubah menjadi pencarian manual yang rawan luput.
Secara teknis, fokus pada review dampak menuntut pemeriksaan silang. Informasi sebaiknya tidak diterima hanya karena sudah tertulis dalam spreadsheet atau proposal. Cocokkan dengan site plan, uraian proses, kondisi lapangan, atau data pendukung lain. Bila terjadi ketidaksesuaian, tulis sebagai open item dan tentukan batas waktu penyelesaian. Pendekatan ini sangat penting pada pembagian peran, sebab keputusan yang tampak murah atau cepat dapat berubah setelah asumsi awal ternyata tidak berlaku.
Sebaliknya, legal screening biasanya menjadi area koordinasi lintas fungsi. Tim lingkungan tidak selalu mengendalikan data engineering, legal, procurement, finance, atau operasi. Oleh sebab itu, kebutuhan data harus diterjemahkan menjadi daftar tindakan yang mempunyai PIC. Untuk pekerjaan yang melibatkan vendor, daftar tersebut juga perlu memisahkan input perusahaan dan deliverable konsultan. Pembagian ini mencegah pekerjaan berhenti karena kedua pihak sama-sama menganggap data tertentu akan disediakan pihak lain. Pada bahasan AMDAL Perusahaan, pembagian tanggung jawab tersebut harus terlihat sejak kickoff.
Selain itu, update dokumen perlu diperlakukan sebagai decision point. Tim harus menjawab apa yang terjadi jika kondisi aktual berbeda dari asumsi. Jawaban dapat berupa survei tambahan, perubahan desain, revisi scope, atau penyesuaian jadwal. Inilah inti kontrol perubahan. Risiko tidak selalu dapat dihilangkan, tetapi dapat dibuat terlihat sebelum berubah menjadi biaya atau keterlambatan. Pada proyek B2B, visibilitas risiko memberi manajemen kesempatan memilih tindakan berdasarkan konsekuensi yang jelas.
Namun, komunikasi internal harus menghasilkan bukti kerja. Bukti tersebut tidak harus rumit, tetapi harus cukup untuk menjelaskan keputusan. Bentuknya dapat berupa memo screening, daftar data, foto lapangan, peta, hasil pengujian, perhitungan, matriks tanggapan, atau notulen rapat. Untuk amdal perusahaan, bukti lebih bernilai daripada narasi panjang yang tidak menunjukkan sumber. Hal ini juga mendukung evidence kepatuhan ketika dokumen harus direview oleh pihak lain.
Checklist praktis pada tahap ini:
- Management of change: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Review dampak: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Legal screening: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Update dokumen: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Komunikasi internal: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
Dengan demikian, quality gate untuk seksi ini dapat dibuat sederhana. Pertama, pastikan sumber data dikenal. Kedua, pastikan informasi konsisten dengan gambar atau kondisi lapangan. Ketiga, pastikan keputusan terbuka mempunyai pemilik. Keempat, pastikan perubahan dicatat. Kelima, pastikan bukti dapat ditemukan kembali. Lima kontrol tersebut membantu menjaga amdal perusahaan tetap operasional dan mencegah masalah yang sebenarnya berasal dari tata kelola data, bukan dari kompleksitas regulasi.
Red Flags Governance yang Membuat Kepatuhan Rapuh
Meskipun demikian, red flags governance yang membuat kepatuhan rapuh perlu dilihat melalui tata kelola internal. Dalam konteks pembagian tanggung jawab legal-HSE dari penyusunan sampai implementasi komitmen, perhatian utama berada pada dokumen hanya disimpan legal, HSE tidak menerima final commitment, dan kontraktor tidak diberi persyaratan. Ketiga unsur tersebut sebaiknya diperiksa sebagai satu rangkaian. Jika data pertama berubah, asumsi pada tahap berikutnya dapat ikut berubah. Perusahaan perlu memberi status pada setiap input: final, sementara, atau masih menunggu keputusan. Status sederhana ini membantu tim menghindari kesan seolah semua data sudah pasti.
Dalam konteks proyek, dokumen hanya disimpan legal perlu mempunyai sumber yang dapat ditelusuri. Sumber tersebut dapat berupa gambar desain, legal document, hasil survei, data operasi, kontrak, atau catatan keputusan. Tim sebaiknya mencatat pemilik data dan tanggal pembaruan terakhir. Untuk amdal perusahaan, praktik ini penting karena satu angka sering muncul pada beberapa dokumen. Ketika nilai berubah, document controller dapat mengetahui bagian mana yang harus ditinjau ulang. Dengan demikian, revisi tidak berubah menjadi pencarian manual yang rawan luput.
Sementara itu, fokus pada HSE tidak menerima final commitment menuntut pemeriksaan silang. Informasi sebaiknya tidak diterima hanya karena sudah tertulis dalam spreadsheet atau proposal. Cocokkan dengan site plan, uraian proses, kondisi lapangan, atau data pendukung lain. Bila terjadi ketidaksesuaian, tulis sebagai open item dan tentukan batas waktu penyelesaian. Pendekatan ini sangat penting pada pembagian peran, sebab keputusan yang tampak murah atau cepat dapat berubah setelah asumsi awal ternyata tidak berlaku.
Pada tahap berikutnya, kontraktor tidak diberi persyaratan biasanya menjadi area koordinasi lintas fungsi. Tim lingkungan tidak selalu mengendalikan data engineering, legal, procurement, finance, atau operasi. Oleh sebab itu, kebutuhan data harus diterjemahkan menjadi daftar tindakan yang mempunyai PIC. Untuk pekerjaan yang melibatkan vendor, daftar tersebut juga perlu memisahkan input perusahaan dan deliverable konsultan. Pembagian ini mencegah pekerjaan berhenti karena kedua pihak sama-sama menganggap data tertentu akan disediakan pihak lain. Pada bahasan AMDAL Perusahaan, pembagian tanggung jawab tersebut harus terlihat sejak kickoff.
Oleh karena itu, data monitoring tersebar perlu diperlakukan sebagai decision point. Tim harus menjawab apa yang terjadi jika kondisi aktual berbeda dari asumsi. Jawaban dapat berupa survei tambahan, perubahan desain, revisi scope, atau penyesuaian jadwal. Inilah inti kontrol perubahan. Risiko tidak selalu dapat dihilangkan, tetapi dapat dibuat terlihat sebelum berubah menjadi biaya atau keterlambatan. Pada proyek B2B, visibilitas risiko memberi manajemen kesempatan memilih tindakan berdasarkan konsekuensi yang jelas.
Lebih lanjut, temuan tidak ditutup harus menghasilkan bukti kerja. Bukti tersebut tidak harus rumit, tetapi harus cukup untuk menjelaskan keputusan. Bentuknya dapat berupa memo screening, daftar data, foto lapangan, peta, hasil pengujian, perhitungan, matriks tanggapan, atau notulen rapat. Untuk amdal perusahaan, bukti lebih bernilai daripada narasi panjang yang tidak menunjukkan sumber. Hal ini juga mendukung evidence kepatuhan ketika dokumen harus direview oleh pihak lain.
Checklist praktis pada tahap ini:
- Dokumen hanya disimpan legal: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Hse tidak menerima final commitment: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Kontraktor tidak diberi persyaratan: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Data monitoring tersebar: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Temuan tidak ditutup: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
Di sisi lain, quality gate untuk seksi ini dapat dibuat sederhana. Pertama, pastikan sumber data dikenal. Kedua, pastikan informasi konsisten dengan gambar atau kondisi lapangan. Ketiga, pastikan keputusan terbuka mempunyai pemilik. Keempat, pastikan perubahan dicatat. Kelima, pastikan bukti dapat ditemukan kembali. Lima kontrol tersebut membantu menjaga amdal perusahaan tetap operasional dan mencegah masalah yang sebenarnya berasal dari tata kelola data, bukan dari kompleksitas regulasi.
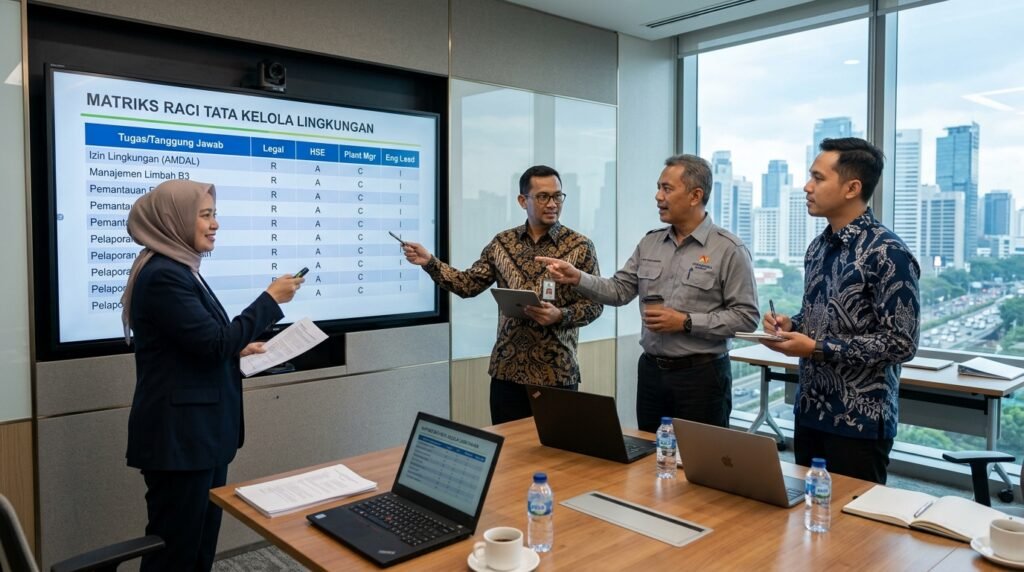
RACI Praktis Legal, HSE, Engineering, dan Operasi
Pada praktiknya, raci praktis legal, hse, engineering, dan operasi perlu dilihat melalui tata kelola internal. Dalam konteks pembagian tanggung jawab legal-HSE dari penyusunan sampai implementasi komitmen, perhatian utama berada pada owner regulasi, owner data teknis, dan owner implementasi. Ketiga unsur tersebut sebaiknya diperiksa sebagai satu rangkaian. Jika data pertama berubah, asumsi pada tahap berikutnya dapat ikut berubah. Perusahaan perlu memberi status pada setiap input: final, sementara, atau masih menunggu keputusan. Status sederhana ini membantu tim menghindari kesan seolah semua data sudah pasti.
Secara teknis, owner regulasi perlu mempunyai sumber yang dapat ditelusuri. Sumber tersebut dapat berupa gambar desain, legal document, hasil survei, data operasi, kontrak, atau catatan keputusan. Tim sebaiknya mencatat pemilik data dan tanggal pembaruan terakhir. Untuk amdal perusahaan, praktik ini penting karena satu angka sering muncul pada beberapa dokumen. Ketika nilai berubah, document controller dapat mengetahui bagian mana yang harus ditinjau ulang. Dengan demikian, revisi tidak berubah menjadi pencarian manual yang rawan luput.
Sebaliknya, fokus pada owner data teknis menuntut pemeriksaan silang. Informasi sebaiknya tidak diterima hanya karena sudah tertulis dalam spreadsheet atau proposal. Cocokkan dengan site plan, uraian proses, kondisi lapangan, atau data pendukung lain. Bila terjadi ketidaksesuaian, tulis sebagai open item dan tentukan batas waktu penyelesaian. Pendekatan ini sangat penting pada pembagian peran, sebab keputusan yang tampak murah atau cepat dapat berubah setelah asumsi awal ternyata tidak berlaku.
Selain itu, owner implementasi biasanya menjadi area koordinasi lintas fungsi. Tim lingkungan tidak selalu mengendalikan data engineering, legal, procurement, finance, atau operasi. Oleh sebab itu, kebutuhan data harus diterjemahkan menjadi daftar tindakan yang mempunyai PIC. Untuk pekerjaan yang melibatkan vendor, daftar tersebut juga perlu memisahkan input perusahaan dan deliverable konsultan. Pembagian ini mencegah pekerjaan berhenti karena kedua pihak sama-sama menganggap data tertentu akan disediakan pihak lain. Pada bahasan AMDAL Perusahaan, pembagian tanggung jawab tersebut harus terlihat sejak kickoff.
Namun, owner monitoring perlu diperlakukan sebagai decision point. Tim harus menjawab apa yang terjadi jika kondisi aktual berbeda dari asumsi. Jawaban dapat berupa survei tambahan, perubahan desain, revisi scope, atau penyesuaian jadwal. Inilah inti kontrol perubahan. Risiko tidak selalu dapat dihilangkan, tetapi dapat dibuat terlihat sebelum berubah menjadi biaya atau keterlambatan. Pada proyek B2B, visibilitas risiko memberi manajemen kesempatan memilih tindakan berdasarkan konsekuensi yang jelas.
Dengan demikian, owner management review harus menghasilkan bukti kerja. Bukti tersebut tidak harus rumit, tetapi harus cukup untuk menjelaskan keputusan. Bentuknya dapat berupa memo screening, daftar data, foto lapangan, peta, hasil pengujian, perhitungan, matriks tanggapan, atau notulen rapat. Untuk amdal perusahaan, bukti lebih bernilai daripada narasi panjang yang tidak menunjukkan sumber. Hal ini juga mendukung evidence kepatuhan ketika dokumen harus direview oleh pihak lain.
Checklist praktis pada tahap ini:
- Owner regulasi: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Owner data teknis: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Owner implementasi: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Owner monitoring: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
- Owner management review: tetapkan sumber, PIC, status verifikasi, asumsi yang masih terbuka, dan dampaknya terhadap langkah berikutnya.
Oleh sebab itu, quality gate untuk seksi ini dapat dibuat sederhana. Pertama, pastikan sumber data dikenal. Kedua, pastikan informasi konsisten dengan gambar atau kondisi lapangan. Ketiga, pastikan keputusan terbuka mempunyai pemilik. Keempat, pastikan perubahan dicatat. Kelima, pastikan bukti dapat ditemukan kembali. Lima kontrol tersebut membantu menjaga amdal perusahaan tetap operasional dan mencegah masalah yang sebenarnya berasal dari tata kelola data, bukan dari kompleksitas regulasi.
Internal Link dan Rujukan Resmi
Rujukan berikut dipilih khusus untuk konteks AMDAL Perusahaan: Kewajiban yang Harus Dipahami Tim Legal dan HSE.
- Konteks rujukan internal: AMDAL Perusahaan: Kewajiban yang Harus Dipahami Tim Legal dan HSE
- [LINK KE HALAMAN LAYANAN IZINHIJAU]
- [LINK KE ARTIKEL PENDUKUNG IZINHIJAU: Syarat AMDAL Perusahaan: Checklist Legalitas dan Data Teknis]
- PP Nomor 22 Tahun 2021 — https://peraturan.bpk.go.id/Details/161852/pp-no-22-tahun-2021
- Permen LHK Nomor 4 Tahun 2021 — https://peraturan.bpk.go.id/Details/210998/permen-lhk-no-4-tahun-2021
- PP Nomor 28 Tahun 2025 — https://peraturan.bpk.go.id/Details/319773/pp-no-28-tahun-2025
- Permen LH/BPLH Nomor 22 Tahun 2025 — https://peraturan.bpk.go.id/Details/345674/permen-lhbplh-no-22-tahun-2025
Kesimpulan
amdal perusahaan sebaiknya dikelola sebagai keputusan yang menghubungkan legalitas, desain, operasi, data, dan bukti implementasi. Perusahaan perlu menjaga konsistensi antara apa yang direncanakan, apa yang tertulis dalam dokumen, dan apa yang benar-benar dilaksanakan. Selain itu, asumsi yang belum final harus terlihat sejak awal agar tidak berubah menjadi revisi atau biaya tersembunyi. Dengan quality gate, PIC yang jelas, sumber data yang dapat ditelusuri, dan rujukan resmi yang diperiksa berkala, proses lingkungan menjadi lebih mudah diawasi oleh manajemen dan lebih siap menghadapi perubahan proyek.
Langkah Berikutnya untuk AMDAL Perusahaan
Perusahaan yang sedang menilai governance perusahaan agar kewajiban AMDAL tidak berhenti pada dokumen dapat memulai dengan satu paket data ringkas. Paket tersebut cukup berisi identitas kegiatan, lokasi, kapasitas, layout, status desain, dan dokumen lingkungan yang sudah ada. Setelah itu, siapkan ringkasan kegiatan, lokasi, kapasitas, serta dokumen yang sudah tersedia untuk review awal. IzinHijau dapat membantu memetakan gap data dan scope pendampingan berdasarkan kondisi aktual. CTA ini tidak menggantikan verifikasi kewajiban pada instansi berwenang, tetapi membantu konsultasi awal menjadi lebih fokus dan terukur.
| 🏗️🌱 URUS IZIN LINGKUNGAN MUDAH DAN CEPAT BERSAMA IZINHIJAU! |
| ✅ Survey Lokasi GRATIS | ✅ Estimasi Biaya Transparan |
| ✅ Progress Report Berkala | ✅ Tim Profesional Jabodetabek |
| 📞 Hubungi Kami Sekarang! | 🌐 www.izinhijau.com |
5 Rekomendasi Judul Artikel Terkait
- Syarat AMDAL Perusahaan: Checklist Legalitas dan Data Teknis
- Dokumen RKL-RPL: Isi, Fungsi, dan Kewajiban Setelah AMDAL Disetujui
- Laporan UKL-UPL: Isi, Jadwal, dan Kewajiban Pelaporan Perusahaan
- Peraturan Tentang AMDAL Terbaru: Implikasinya bagi Pelaku Usaha
- Persyaratan Pembuatan AMDAL Sebelum Proyek Masuk Tahap Konstruksi
